
بیت کوینهایی به ارزش میلیونها دلار از یک شبکه تسویه حساب که توسط صرافیهای رمزارز استفاده میشود برداشت شد؛ اتفاقی که جدیدترین مورد از زنجیره رخنه های امنیتی گریبانگیر این بازار در سال جاری به شمار میرود.
هکرِ ادعایی «کلاه سفید» ظاهراً در تلاش است تا با پیشنهاد بازگرداندن اموال سرقتشده پس از برطرف شدن اختلال امنیتی، رفتاری اخلاقمدارانه داشته باشد.
شبکه لیکوئید (Liquid Network) که در سال ۲۰۱۸ توسط بلاکاستریم (Blockstream) راهاندازی شد، اعلام کرد هکرهای موسوم به «کلاه سفید» حدود ۴,۰۰۰ بیت کوین از مجموع ۴,۲۰ ۰ بیت کوین موجود در کیف پول فدراسیون این شبکه را خارج کردهاند. این شبکه توسط فدراسیونی متشکل از بیش از ۸۰ صرافی، شرکت زیرساختی و مدیر دارایی نظارت میشود.
شبکه لیکوئید ضمن متوقف کردن تمامی تراکنشهای جدید، در شبکهی اجتماعی X اعلام کرد:
کیفپولهای لیکوئید تحت تاثیر قرار خواهند گرفت و ما بابت هرگونه ناآرامی عذرخواهی میکنیم. اعضای فدراسیون فعالانه در حال تلاش برای حل این مشکل هستند تا بتوانیم فعالیت عادی شبکه را از سر بگیریم.
این زنجیره جانبی (Sidechain) تراکنشهای جدید را متوقف کرد و هشدار داد که تا زمان تلاش اعضای فدراسیون برای بازگرداندن خدمات، اختلالاتی در کیفپولها وجود خواهد داشت. این رویداد از این جهت حائز اهمیت است که لیکوئید برای حل یک مشکل کاربردی در صرافیها—یعنی سرعت پایین بلاکچین بیت کوین—ساخته شده بود. برای حل این مشکل، شبکه در برابر بیت کوینهای قفلشده در رزرو، اقدام به صدور L-BTC میکند تا معاملات با سرعت بیشتری تسویه شوند. تخلیه تقریباً تمام داراییهای رزرو، تردیدهایی را درباره ایمنی و امنیت این مدل ایجاد میکند.
این سرقت به دلیل لو رفتن رمز عبور یا کلید خصوصی (روش رایج در اکثر هکهای امسال) رخ نداده است. در عوض، اموال سرقتشده از طریق SideSwap که یک پلتفرم معاملاتی معمولی و تاییدشده است خروج پیدا کردهاند.
بعدها بلاکاستریم دریافت که یک باگ نرمافزاری باعث ایجاد بخشی از بیت کوینهای درگیر در سیستمی به نام Elements شده است. پلتفرم SideSwap اعلام کرد که نمیتوانست تشخیص دهد کدام سکهها حاصل این باگ بوده و کدام واقعی هستند؛ بنابراین با همه آنها به یک شکل رفتار کرد. سایر داراییهای موجود در همان شبکه (لیکوئید) تحت تاثیر قرار نگرفتند.
هکر کلاه سفید به هکر اخلاقمداری گفته میشود که پیش از سوءاستفاده افراد سودجو، رخنه و آسیبپذیری موجود در یک سیستم حفاظتشده را کشف میکند. آنها معمولاً از نقض امنیتی استفاده کرده، پول را جابهجا میکنند و سپس در ازای دریافت دستمزد، آن را بازمیگردانند.
به گفته متخصصان امنیت، این آسیبپذیری در نرمافزار تراکنش لیکوئید و در سطح نودها (Node) رخ داده است، نه اینکه کلیدها یا ماژولهای سختافزاری دچار اختلال شده باشند.
طبق آخرین گزارشها، هکر از طریق تراکنشهای درونزنجیرهای (On-chain) بیت کوین در حال ارتباط با پشتیبانان شبکه است و قول داده پس از رفع آسیبپذیری، پولها را بازگرداند.
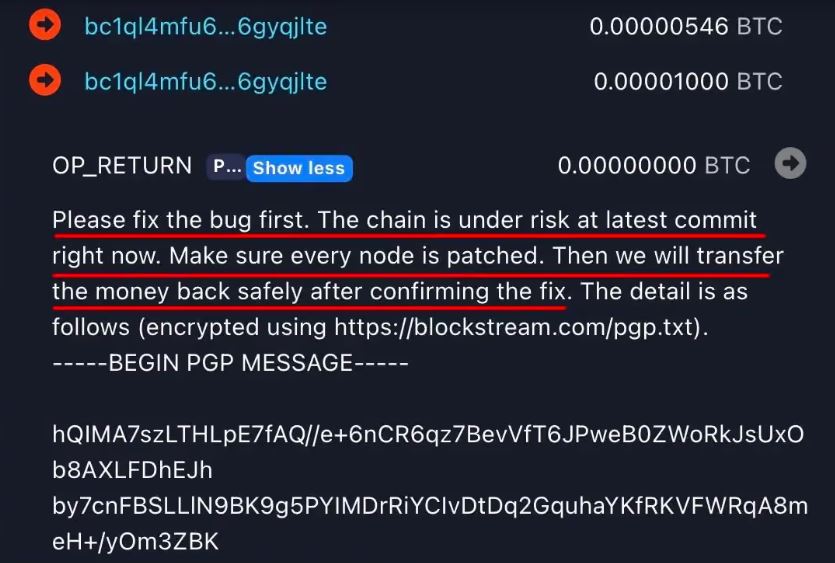
در یکی از پیامها آمده است:
لطفاً ابتدا باگ را برطرف کنید. زنجیره در حال حاضر در آخرین بهروزرسانی زیر ریسک قرار دارد. مطمئن شوید که تمام نودها پچ (Patch) شدهاند. پس از تایید رفع مشکل، اموال را به صورت امن بازمیگردانیم.
این سرقت پس از خروج ۶ میلیون دلاری هفته گذشته از یک پلتفرم وامدهی مرتبط با Crypto.com و همچنین رخنه ماه اوت در کیف پول سختافزاری Coldcard رخ میدهد. لیکوئید هنوز اعلام نکرده است که چه زمانی شبکه دوباره فعال میشود یا آیا بیت کوینها بازگردانده خواهند شد یا خیر.
منبع: Coindesk
