
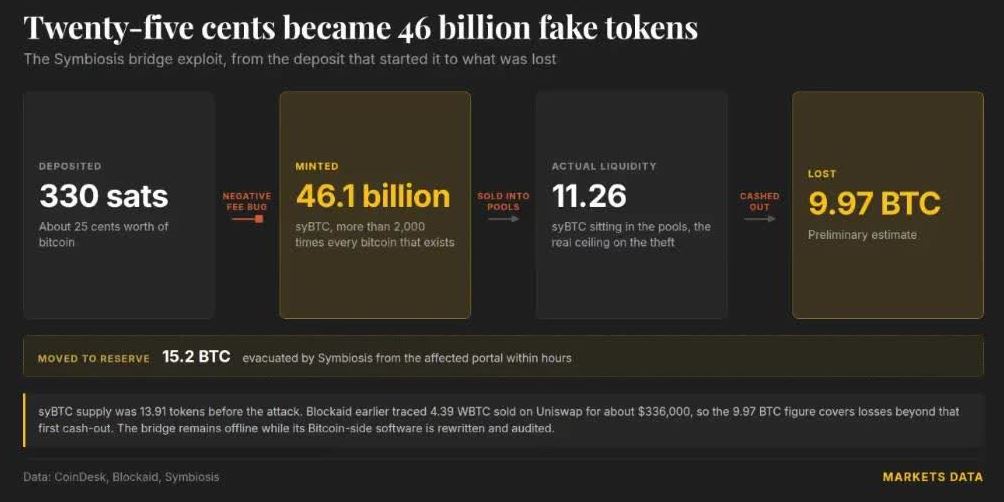
ماجرا از واریز تنها ۳۳۰ ساتوشی، کوچکترین واحد بیت کوین، به ارزش حدود ۲۵ سنت آغاز شد. این مبلغ در نهایت به ایجاد ۴۶ میلیارد توکن جعلی مرتبط با بیتکوین در اپلیکیشن میانزنجیرهای Symbiosis منجر شد.
سرویس Symbiosis سرویسی است که به کاربران اجازه میدهد توکنها را میان بلاکچینهایی جابهجا کنند که ممکن است بهصورت پیشفرض از آن توکنها پشتیبانی نکنند. گزارش بررسی حادثه که اوایل روز سهشنبه منتشر شد، نشان میدهد ترکیب دو نقص نرمافزاری در بیت کوین بریج (Bitcoin Bridge) این پلتفرم به مهاجم اجازه داده است حجم بسیار زیادی از syBTC ایجاد کند؛ توکنی که قرار است نماینده بیتکوینهای نگهداریشده توسط این سیستم باشد.
دادههای بلاکچین که توسط CoinDesk بررسی شدهاند، نشان میدهند مهاجم در مدت حدود چهار دقیقه، ۱۲ واریز جعلی را در شبکههای BNB Chain، اتریوم (Ethereum) و Rootstock انجام داده و در نهایت حدود ۴۶.۱ میلیارد توکن syBTC ایجاد کرده است. این مقدار بیش از ۲ هزار برابر سقف عرضه ۲۱ میلیون واحدی بیتکوین است.
طبق اعلام Symbiosis، پل بیتکوین هنگام بررسی اینکه چه کسی وجه را ارسال کرده، بخش اشتباهی از تراکنش بیتکوین را بررسی میکرد. همین نقص به مهاجم اجازه داد سیستم را متقاعد کند که او هم یک واریزکننده تأییدشده و هم مدیر پل است.
این سطح دسترسی به مهاجم اجازه داد حداقل کارمزد پل را به زیر صفر کاهش دهد. باگ دوم نیز باعث شد این کارمزد منفی از مبلغ واریزی کم شود؛ اما بهجای کاهش مبلغ، عملاً به آن اضافه شد. در نتیجه، ارزش واریز میتوانست تقریباً هر عددی باشد که مهاجم وارد میکرد.
به این ترتیب، مهاجم تنها با ۳۳۰ ساتوشی توانست حجم عظیمی از syBTC جعلی ایجاد کند؛ توکنهایی که قرار بود ارزش بیتکوینهای واقعی نگهداریشده در سیستم را نمایندگی کنند.
منبع: Coindesk
