
زی کش (Zcash) با هدف خصوصی نگه داشتن پرداختهای رمزارزی طراحی شده است. با این حال، یک رایانه کوانتومی در آینده ممکن است بتواند از یک نقص کوچک در اینتنت های نیر (NEAR Intents)، سرویس مبادله بینزنجیرهای رمزارزها، سوءاستفاده کند و تراکنشهای خصوصی زی کش (ZEC) را به کیف پول کاربر مرتبط سازد؛ موضوعی که میتواند حریم خصوصی او را به خطر بیندازد.
خوشبختانه، تیم توسعهدهنده زاکورا (Zakura)، نسخه جدیدتری از نرمافزار مورد استفاده در شبکه زی کش، برای رفع این مشکل اقدام کرده است. این تیم در مطلبی مهندسی پیشنهاد داده که برای هر مبادله زیکش از طریق NEAR Intents، یک کلید خصوصی مجزا در نظر گرفته شود. این تغییر میتواند راهی را مسدود کند که یک رایانه کوانتومی در آینده از طریق آن، سوابق پرداختهای یک کاربر را به هم مرتبط میکند.
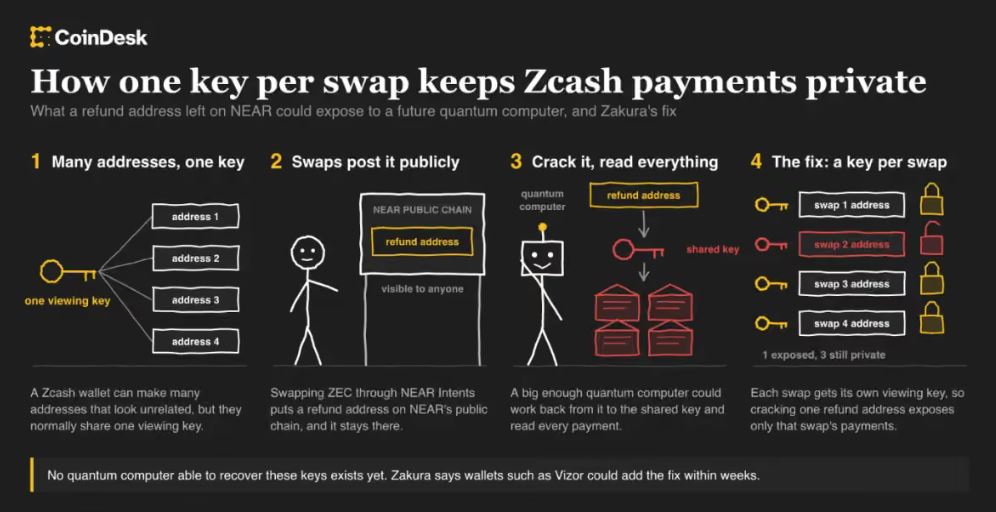
NEAR Intents سرویسی است که به کاربران اجازه میدهد توکنهای خود را میان بلاک چینهای مختلف مبادله کنند. هنگامی که کاربری از طریق این سرویس، زیکش خصوصی خود را به یو اس دی سی (USDC) تبدیل میکند، این سرویس یکی از آدرسهای خصوصی زی کش او را در بلاک چین عمومی نیر ثبت میکند تا در صورت نیاز، رمزارزهای زی کش باقیمانده را به همان آدرس بازگرداند. این آدرس بهمحض واریز سپرده در شبکه منتشر میشود و حتی اگر مبادله با موفقیت انجام شود و هیچ نیازی به بازپرداخت وجود نداشته باشد، همچنان در دسترس عموم باقی میماند.
این آدرسها در برابر رایانههای امروزی اطلاعاتی فاش نمیکنند. هر آدرس زی کش حاوی یک کلید عمومی است که با استفاده از کلید مشاهده کیف پول ساخته میشود. کلید مشاهده، اطلاعات محرمانهای است که کیف پول با کمک آن پرداختهای دریافتی را شناسایی میکند. این فرایند از ریاضیات یکطرفه مبتنی بر منحنیهای بیضوی استفاده میکند؛ روشی مشابه آنچه از کیف پولهای بیتکوین و اتریوم محافظت میکند.
رایانههای معمولی نمیتوانند این محاسبات را معکوس کنند، اما یک رایانه کوانتومی بهاندازه کافی قدرتمند که الگوریتم شور (Shor’s algorithm) را اجرا کند، از نظر نظری میتواند این کار را انجام دهد. این الگوریتم در سال ۱۹۹۴ و با هدف حل چنین مسائلی معرفی شد و میتواند در شرایط مناسب، از روی آدرس عمومی به کلید مربوط به آن دست پیدا کند.
این موضوع همان تهدیدی است که بیت کوینهای متعلق به سالهای اولیه فعالیت شبکه را نیز در معرض خطر قرار میدهد؛ زیرا کلیدهای عمومی آنها از قبل روی بلاک چین ثبت شدهاند و هر کسی میتواند آنها را مشاهده و کپی کند.
هفته گذشته، گوگل اعلام کرد تراشه کوانتومی ویلو (Willow) توانسته است نسخههایی تقریباً بینقص از یکی از مؤلفههایی تولید کند که در چنین حملهای به کار میرود. این دستاورد گامی در مسیر ساخت دستگاهی است که قدرت کافی برای انجام چنین حملهای داشته باشد.
البته، ساخت رایانههای کوانتومی با قابلیت شکستن این کلیدها احتمالاً هنوز چند سال فاصله دارد و هیچکس نمیتواند زمان دقیقی برای تولید چنین دستگاهی تعیین کند. با این حال، توسعهدهندگان در سراسر صنعت رمزارز با سرعت در تلاشاند تا این مشکل را برطرف کنند.
یک کلید مجزا برای هر مبادله
معماری زی کش چالش خاص خود را ایجاد میکند. کیف پول زیکش میتواند تعداد زیادی آدرس تولید کند که در ظاهر ارتباطی با یکدیگر ندارند، اما این آدرسها معمولاً از یک کلید مشاهده مشترک استفاده میکنند.
اگر مهاجمی بتواند با استفاده از یک آدرس منتشرشده به این کلید دست پیدا کند، ممکن است بتواند تمام پرداختهایی را که آن حساب در طول فعالیت خود دریافت کرده است، به یکدیگر مرتبط کند و مبالغ تراکنشها و یادداشتهای خصوصی یا پیامهای متنی پیوستشده به آنها را بخواند.
البته، برای خرج کردن داراییها از کلید جداگانهای استفاده میشود؛ بنابراین، خود وجوه همچنان ایمن باقی میمانند. راهکار زاکورا این است که برای هر مبادله، یک کلید مشاهده مستقل ایجاد کند و کلید خرج کردن داراییها را در حساب اصلی کاربر نگه دارد. در این صورت، اگر مهاجمی در آینده بتواند کلید مربوط به یک آدرس بازپرداخت منتشرشده در شبکه نیر را بازیابی کند، فقط به پرداختهای مرتبط با همان مبادله دسترسی خواهد داشت.
کیف پولی که صدها مبادله انجام داده باشد، در نهایت صدها کلید خواهد داشت. در چنین شرایطی، بازیابی کیف پول از روی نسخه پشتیبان مستلزم آن است که کل بلاکچین زیکش با استفاده از تکتک این کلیدها اسکن شود.
راهکار زاکورا استفاده از یک پایگاه داده است که کیف پول بتواند با روشی به نام بازیابی خصوصی اطلاعات (Private Information Retrieval) از آن پرسوجو کند. کیف پول میپرسد وجوه بازپرداختشده به کدام آدرسها رسیدهاند و پایگاه داده پاسخ را ارائه میدهد، بدون آنکه متوجه شود کیف پول درباره کدام آدرسها پرسوجو کرده است.
در حال حاضر، هیچ رایانه کوانتومیای نشان نداده است که بتواند این کلیدها را بازیابی کند. زاکورا میگوید کیف پولهایی که بر پایه کتابخانههای متنباز این پروژه ساخته شدهاند، از جمله ویزور (Vizor)، ممکن است طی هفتههای آینده این قابلیت را دریافت کنند. کیف پولهای سختافزاری نیز پس از آنکه میانافزارشان از این ویژگی پشتیبانی کند، به این قابلیت مجهز خواهند شد.
به این ترتیب، ممکن است راهکار امنیتی جدید پیش از موعد هدفگذاریشده ژانویه در اختیار کاربران قرار بگیرد؛ زمانی که توسعهدهندگان زیکش در اوایل همین ماه برای ارائه پرداختهای مقاوم در برابر حملات کوانتومی تعیین کرده بودند.
منبع: Coindesk
