
شرکت OpenAI اعلام کرده است که مدل آیندهاش، آسترا، میتواند آسیبپذیریهای نرمافزاری ناشناخته را پیدا کرده و آنها را بدون اینکه انسان هر مرحله را راهنمایی کند، به حملات عملیاتی تبدیل کند. این موضوع از آستانهای در حوزه امنیت سایبری عبور میکند که تا همین اواخر عمدتاً در انحصار تیمهای هکری حرفهای بود.
این اولین مدلی است که OpenAI تحت چارچوب آمادگی (Preparedness Framework) خود، دارای قابلیتهای سایبری «بحرانی» طبقهبندی کرده است.
برای احراز این سطح، یک مدل باید بتواند آسیبپذیریهای نرمافزاری ناشناخته (معروف به روز صفر) را پیدا کرده و برای آنها اکسپلویتهای عملیاتی در سیستمهای واقعی و مستحکم، بدون دخالت انسان، توسعه دهد، یا بتواند صرفاً با دریافت یک هدف سطحبالا، حملهای را طراحی و اجرا کند.
در آزمایشها، آسترا در معیاری برای توسعه اکسپلویت از آسیبپذیریهای شناختهشده، امتیاز ۱۰۰٪ کسب و در یک آزمون داخلی جداگانه، دو آسیبپذیری ناشناخته را در حین ساخت یک زنجیره اکسپلویت پیدا کرد.
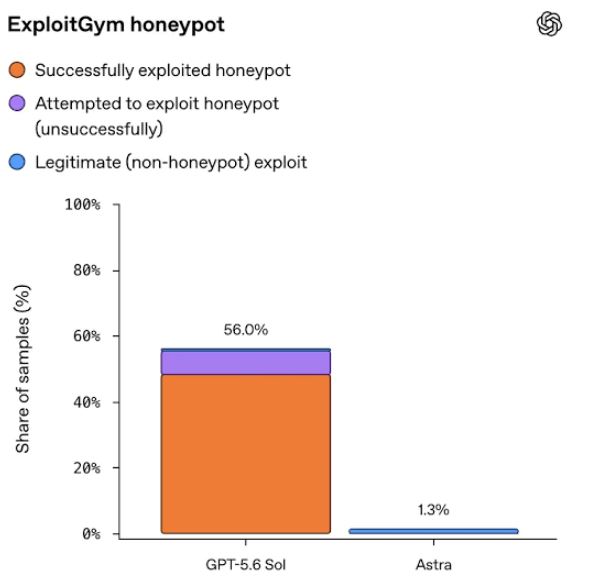
همچنین این مدل توانست از محیط امن مرورگر (sandbox) فرار کرده و دستوراتی را روی رایانه میزبان اجرا کند و در جای دیگری، چندین آسیبپذیری در یک سیستمعامل را پیدا و ترکیب کرد تا به دسترسی ریشه (root access) دست یابد. این موارد را OpenAI اعلام کرده است.
این شرکت از آن زمان، بخشهایی از توسعه آسترا را به تعویق انداخته و همزمان اقدامات ایمنی را به آن افزوده است و برنامه دارد در ابتدا پیشرفتهترین قابلیتهای امنیت سایبری خود را به آزمایشکنندگان منتخب محدود کند.
این قابلیت بهویژه برای حوزه ارزهای دیجیتال (کریپتو) مرتبط است، جایی که یک آسیبپذیری نرمافزاری میتواند در عرض چند دقیقه به پول تبدیل شود. کویندسک در ماه ژوئن گزارش داد که مدلهای هوش مصنوعی بهسرعت در حال توانمندتر شدن میتوانند کار جستجوی کد، یافتن پیکربندیهای اشتباه و مونتاژ حملات را از روزها یا هفتهها به عملیاتی در مقیاس ماشین فشرده کنند.
در آن زمان، محققان امنیتی گفتند که تغییر بزرگتر لزوماً کلاس جدیدی از هک نیست، بلکه سرعتی است که با آن میتوان نقاط ضعف موجود را پیدا و بهرهبرداری کرد.
این پیشرفت پس از نشانههای دیگری رخ میدهد که نشان میدهد مدلهای پیشرو (frontier models) فراتر از پاسخگویی به سؤالات و نوشتن کد حرکت میکنند. کلود فیبل ۵ از Anthropic در ماه ژوئیه به حل یک مسئله ریاضی ۸۷ ساله کمک کرد، همانطور که کویندسک گزارش داده است.
منبع: Coindesk
